Post-Quantum Cryptography: czy Twoje dane są bezpieczne?
Kiedy wysyłasz wiadomość, płacisz kartą albo logujesz się do banku, w tle działa szyfrowanie. Chroni je matematyka, którą komputery kwantowe mogą w przyszłości złamać.
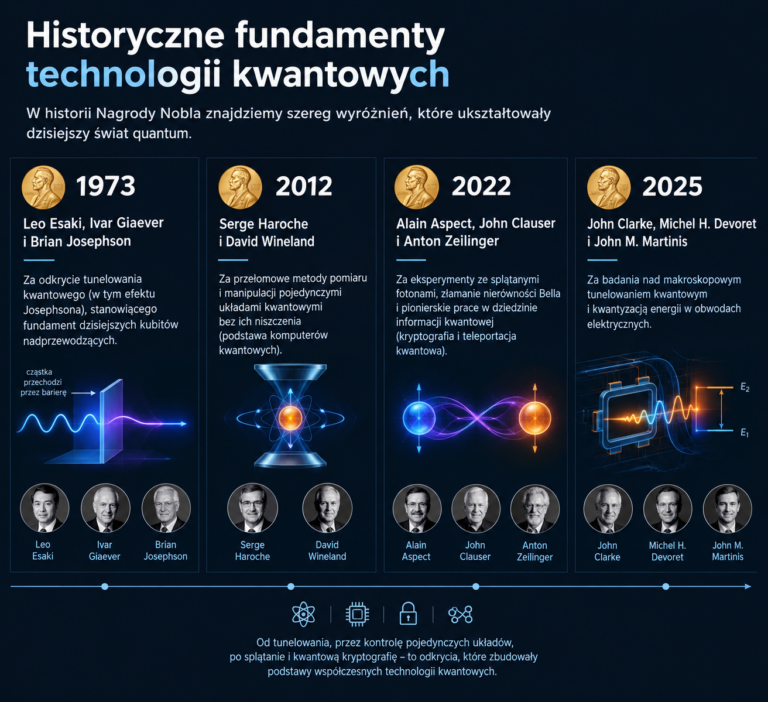
Choć technologie kwantowe kojarzą się z laboratoriami i Nagrodą Nobla, jedna z ich konsekwencji dotyka każdego z nas: bezpieczeństwa danych w internecie. Zacznijmy od początku.
Od bitu do kubitu
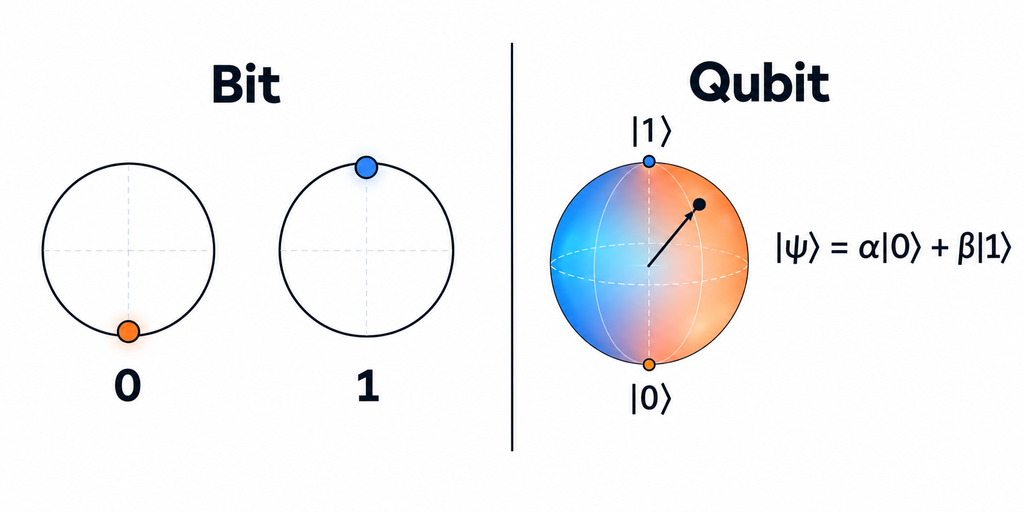
Zwykły komputer przechowuje informacje w bitach, czyli „przełącznikach„, które mogą mieć wartość 0 albo 1. Komputer kwantowy używa kubitów. Dzięki zjawiskom fizyki kwantowej kubit może znajdować się w stanie łączącym 0 i 1 jednocześnie. Takich kubitów można połączyć wiele, a to pozwala rozwiązywać niektóre rodzaje problemów znacznie szybciej niż komputer klasyczny. Nie wszystkie. Do przeglądania stron czy gier komputer kwantowy nie jest potrzebny, ale do kilku wąskich zadań nadaje się wyjątkowo dobrze.
Co to jest NISQ?
NISQ (Noisy Intermediate-Scale Quantum) oznacza „zaszumione kwantowe układy średniej skali”. Termin ten wprowadził w 2018 roku fizyk John Preskill, żeby opisać obecną erę komputerów kwantowych. Kubity są bardzo wrażliwe: wystarczy drobne zakłócenie, jak ciepło, drgania czy promieniowanie, i obliczenia zaczynają zawierać błędy. Dlatego dzisiejsze maszyny mają od kilkuset do kilku tysięcy kubitów, ale pracują „z szumem” i potrafią wykonać tylko krótkie obliczenia, zanim błędy zepsują wynik.
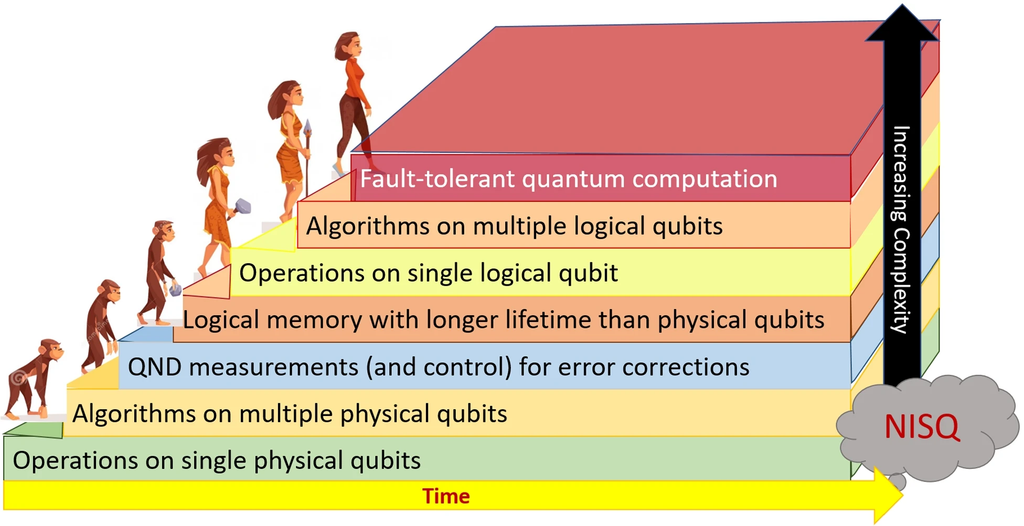
Pełnowartościowy komputer kwantowy będzie potrzebował korekcji błędów, czyli łączenia wielu fizycznych kubitów w jeden stabilny kubit logiczny. Na tym etapie jesteśmy dziś. Komputery NISQ są ciekawe naukowo i przydatne w badaniach, ale nie zagrażają jeszcze szyfrowaniu. Według szacunków z 2025 roku do złamania powszechnie używanego klucza RSA potrzeba maszyny z liczbą kubitów rzędu miliona.
Co to jest RSA?
RSA to jeden z najważniejszych systemów szyfrowania w internecie, opracowany w 1977 roku (nazwa pochodzi od nazwisk autorów: Rivest, Shamir, Adleman). Działa na zasadzie dwóch kluczy:
- klucz publiczny jest jak otwarta kłódka: każdy może jej użyć, żeby zamknąć dla Ciebie wiadomość,
- klucz prywatny jest jak jedyny klucz do tej kłódki: tylko Ty możesz otworzyć to, co zostało zamknięte.
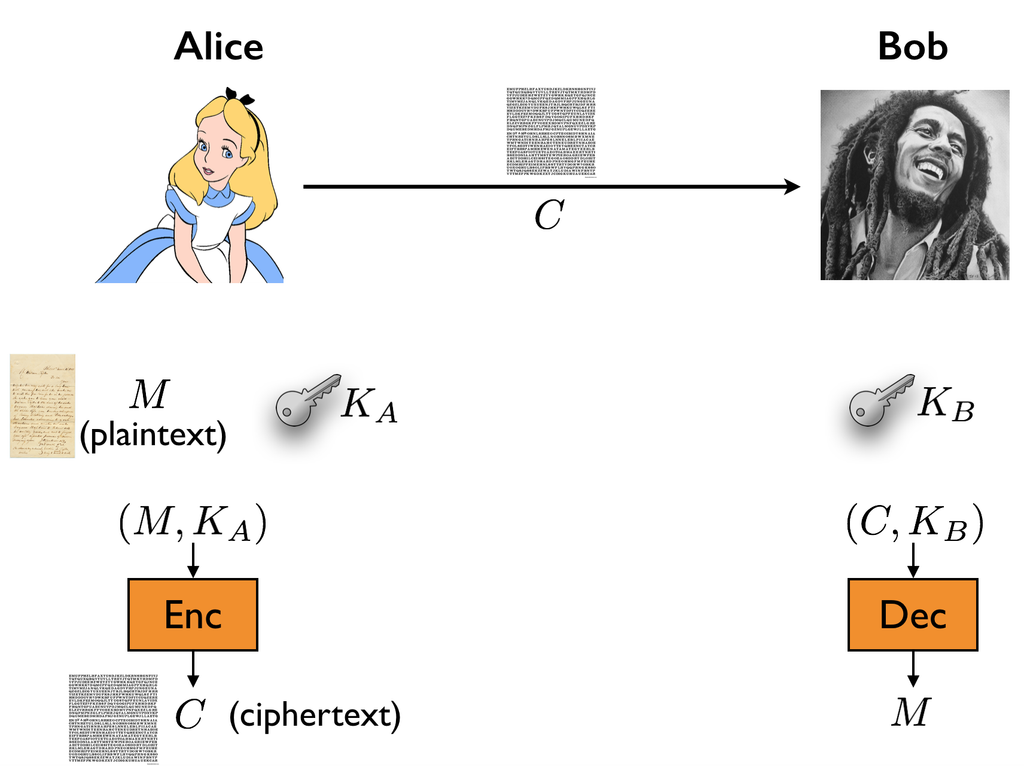
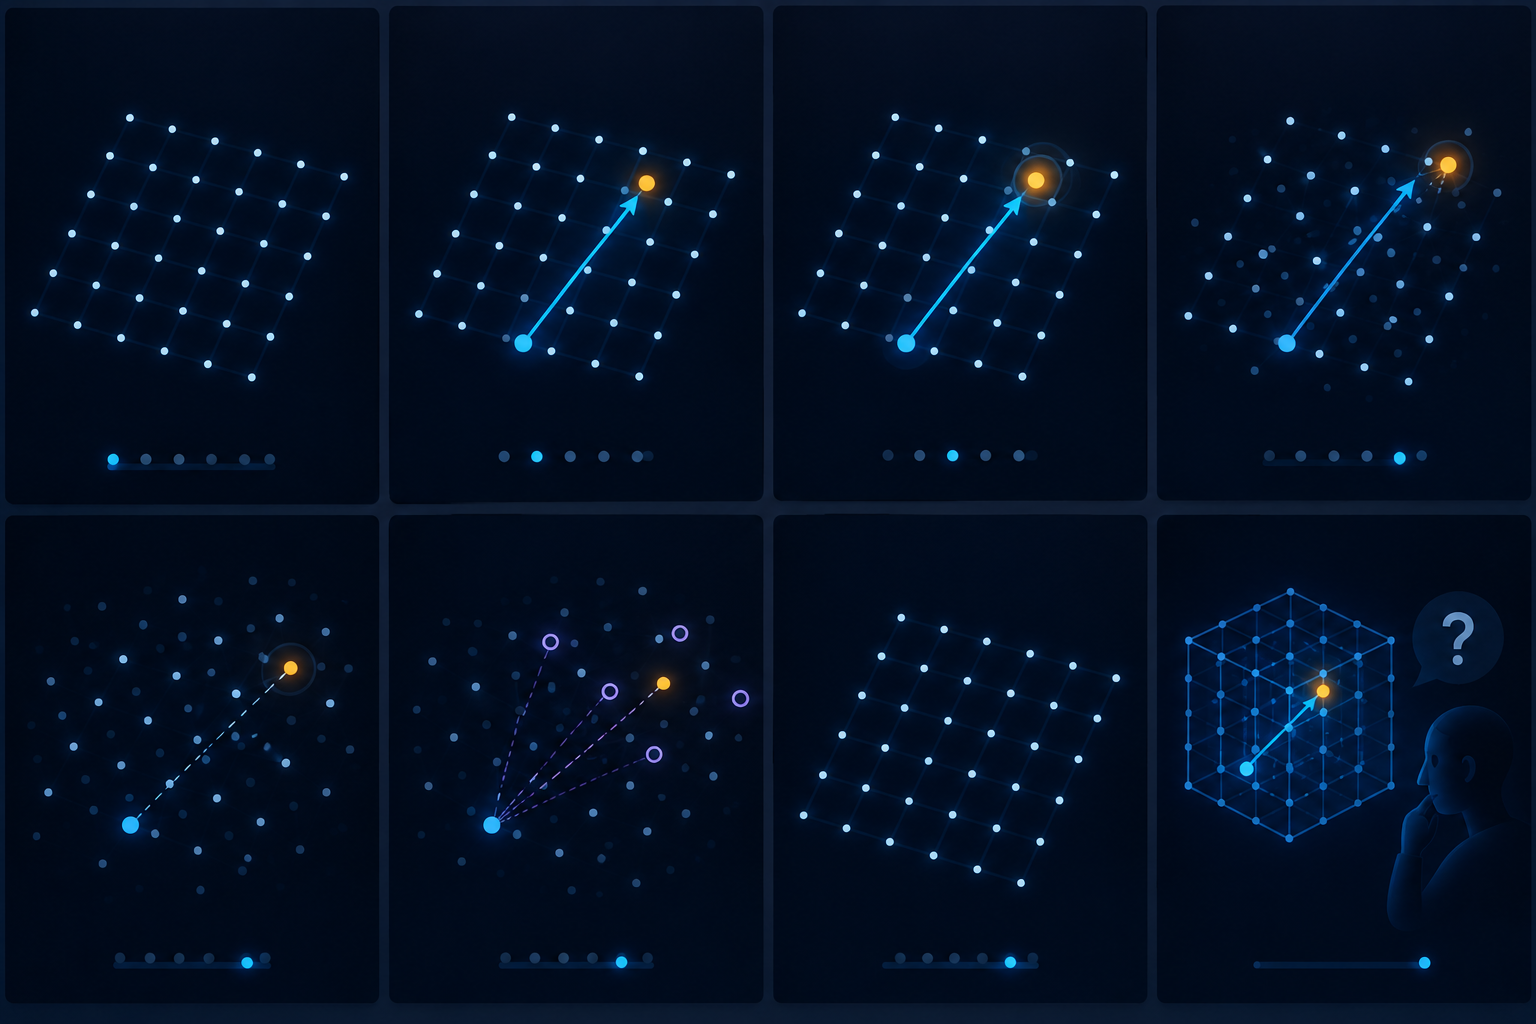
Bezpieczeństwo RSA opiera się na prostej obserwacji. Pomnożenie dwóch dużych liczb pierwszych jest łatwe, ale odgadnięcie, z jakich liczb pierwszych powstał wynik, jest przy odpowiednio dużych liczbach praktycznie niemożliwe. Policzysz bez trudu, że 61 × 53 = 3233, ale gdyby ktoś podał Ci liczbę o kilkuset cyfrach, jej rozłożenie na czynniki zajęłoby nawet superkomputerom miliony lat. Podobny mechanizm stosuje kryptografia krzywych eliptycznych (ECC). Takie szyfrowanie chroni strony z kłódką w przeglądarce (HTTPS), bankowość internetową, VPN, e-mail i podpisy elektroniczne.
Dlaczego komputer kwantowy to zmienia?
W 1994 roku matematyk Peter Shor opisał algorytm, który na wystarczająco dużym komputerze kwantowym potrafi szybko rozkładać duże liczby na czynniki. To dokładnie ten problem, na którym stoi RSA. Mówiąc obrazowo: komputer kwantowy mógłby zrobić „dorobiony klucz” do kłódki, o której wszyscy sądzili, że jest nie do otwarcia.
Zbieraj teraz, odszyfruj później
Najbardziej niedoceniany problem ma nazwę HNDL (Harvest Now, Decrypt Later). Atakujący nie musi czekać na komputer kwantowy. Wystarczy, że już dziś zbiera zaszyfrowany ruch sieciowy i przechowuje go do czasu, aż technologia będzie gotowa. To trochę tak, jakby ktoś kopiował zamknięte w sejfie dokumenty, czekając, aż wynajdą wytrych. Dotyczy to dokumentacji medycznej, tajemnic handlowych, danych finansowych i informacji państwowych, czyli wszystkiego, co musi pozostać poufne przez dekadę lub dłużej.
Warto przy tym oddzielić fakty od mitów. Prąd nie zgaśnie, a bitcoin nie spadnie do zera z dnia na dzień. Właściciel takiej maszyny najwięcej zyskuje, dopóki jej istnienie pozostaje tajemnicą, więc głośne ataki mu się nie opłacają. Cichy odczyt wcześniej zgromadzonych danych już tak.
Co to jest PQC?
PQC (Post-Quantum Cryptography, kryptografia postkwantowa) to nowa generacja algorytmów szyfrowania, które mają być bezpieczne zarówno wobec komputerów klasycznych, jak i kwantowych. Co ważne, PQC nie wymaga komputera kwantowego. To zwykłe oprogramowanie działające na dzisiejszych urządzeniach, oparte na innych problemach matematycznych niż RSA, takich jak kraty (lattices) czy funkcje skrótu, dla których nie znamy skutecznego algorytmu kwantowego. Wymiana polega więc głównie na zamianie jednych algorytmów na drugie, ale w tysiącach miejsc jednocześnie.
Historia zagrożenia i odpowiedzi na nie
- 1977 – powstaje RSA, które staje się podstawą bezpiecznej komunikacji w sieci.
- 1994 – Peter Shor: opisuje algorytm łamiący RSA i ECC na komputerze kwantowym.
- 2016 – NIST: ogłasza międzynarodowy konkurs na algorytmy odporne na ataki kwantowe.
- 2018 – John Preskill: wprowadza pojęcie NISQ dla obecnej ery niedoskonałych komputerów kwantowych.
- 2024 – NIST: publikuje standardy FIPS 203 (ML-KEM, uzgadnianie kluczy), FIPS 204 (ML-DSA, podpisy cyfrowe) oraz FIPS 205 (SLH-DSA, podpis oparty na funkcjach skrótu).
- 2025 – Grupa Współpracy NIS: przyjmuje skoordynowaną mapę drogową przejścia na PQC w Unii Europejskiej.
Nie tylko poufność, ale i zaufanie
Kryptografia asymetryczna odpowiada nie tylko za szyfrowanie. To także podpisy cyfrowe, certyfikaty, uwierzytelnianie, aktualizacje oprogramowania i wiarygodność danych z urządzeń. Jeśli klucze prywatne da się odzyskać, ktoś trzeci może podpisać decyzję lub wydać autoryzację, która z pozoru będzie w stu procentach prawdziwa. Dla banku, operatora energetycznego czy administracji to zupełnie inna skala problemu niż utrata prywatności pojedynczego użytkownika.
Co mówi Unia Europejska?
Zalecenie Komisji (UE) 2024/1101 wzywa państwa członkowskie do jak najszybszej migracji administracji publicznej i infrastruktury krytycznej na kryptografię postkwantową. Mapa drogowa wyznacza trzy kamienie milowe:
- 31.12.2026 – krajowe mapy drogowe oraz start planowania i pilotaży dla przypadków użycia o wysokim i średnim ryzyku.
- 31.12.2030 – zakończona migracja przypadków użycia o wysokim ryzyku.
- 31.12.2035 – zakończona migracja przypadków użycia o średnim ryzyku, a niskiego w możliwie największym zakresie.
Do tego dochodzi proponowana nowelizacja NIS2, która ma zobowiązać państwa do przyjęcia polityk migracji do PQC. Z zalecenia zrobi się więc wymóg.
PQC czy QKD?
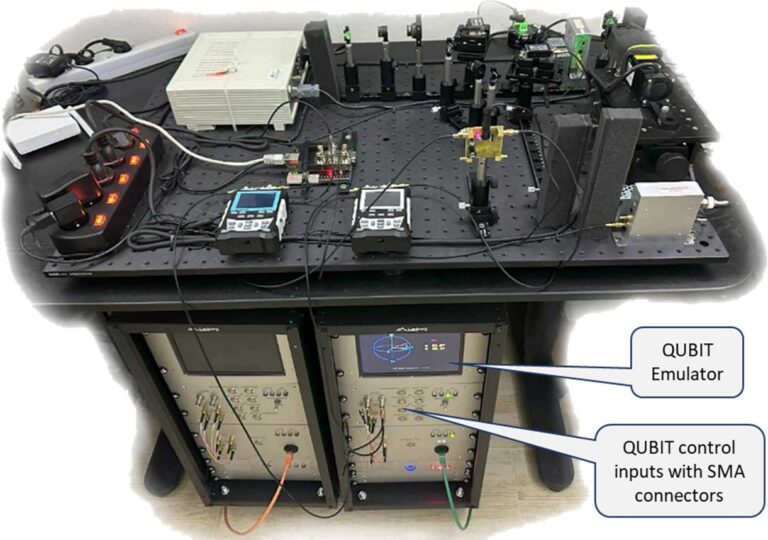
Odpowiedzią na zagrożenie kwantowe nie jest tylko PQC. Drugą ścieżką jest kwantowa dystrybucja klucza (QKD), oparta na prawach fizyki, a nie na trudności problemów matematycznych. W AIQLAB wyposażamy pracownie w QUBIT QKD – laboratoryjny system kwantowej dystrybucji klucza. PQC działa na zwykłej infrastrukturze jako aktualizacja algorytmów, QKD wymaga dedykowanego sprzętu i łączy. W praktyce te podejścia nie muszą się wykluczać, bo mogą się uzupełniać.
Kiedy to nastąpi?
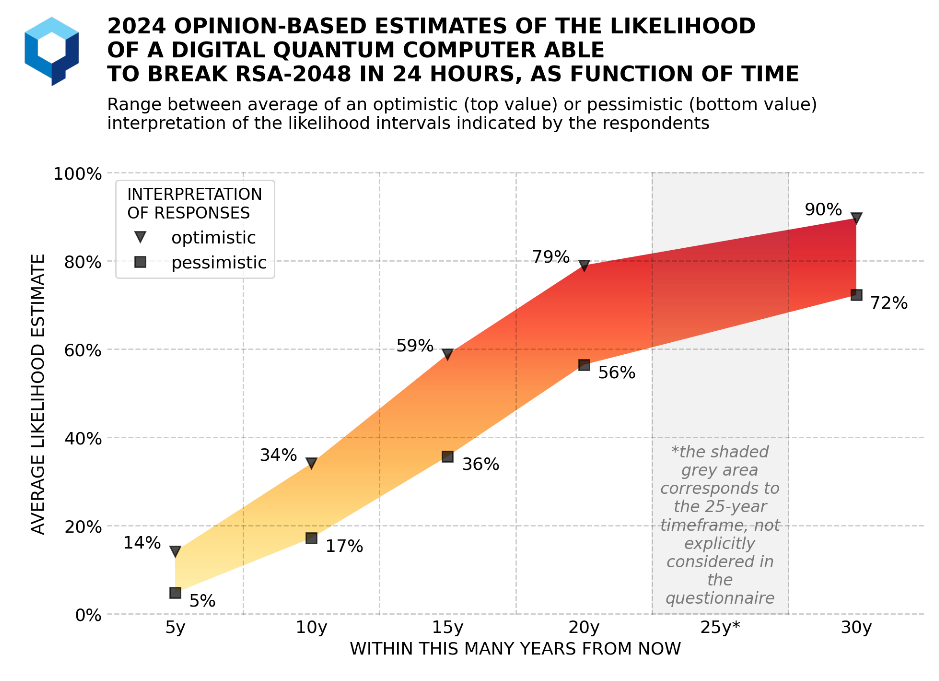
Trudno powiedzieć. Nie wiadomo, kiedy realnie wyjdziemy z ery NISQ i kiedy w pełni uruchomione zostaną algorytmy mogące przetestować zabezpieczenia RSA.
Według ekspertów biorących udział w badaniach „Quantum Threat Timeline Report„, 17 z 29 specjalistów uważa, że komputer kwantowy zdolny łamać RSA-2048 w ciągu 48 godzin powstanie w ciągu 15 lat i jest to „prawdopodobne” (>70%) a 8 ekspertów twierdzi, że szanse przekraczają 95%. Badanie bazowało na opinii ekspertów.
Od czego zacząć?
Migracja nie zaczyna się od wyboru algorytmu, tylko od inwentaryzacji. Trzeba wiedzieć, gdzie w organizacji używana jest kryptografia, jakie dane muszą pozostać poufne najdłużej i kto za to odpowiada. Kolejny krok to crypto-agility, czyli projektowanie systemów tak, by algorytm można było wymienić bez ich przebudowy, oraz pilotaże, w tym rozwiązania hybrydowe łączące algorytmy klasyczne i postkwantowe.
Podsumowanie
Dziś żyjemy w erze NISQ: komputery kwantowe są jeszcze zbyt słabe, by złamać RSA. Dane przesyłane teraz mogą jednak zostać przechwycone i odczytane dopiero wtedy, gdy ta bariera zniknie. Problem roku 2000 nie skończył się katastrofą dlatego, że wcześniej włożono w niego ogromną pracę. Z kryptografią postkwantową będzie podobnie, tylko że skutki mogą być mniej widoczne. Zakładam, że organizacje, które zaczną przed terminem narzuconym przez regulatora, będą w dużo lepszej pozycji niż te, które zaczną po nim. Pytanie nie brzmi, czy się przygotować, tylko od czego zacząć.